即刻体验FairGuard加固方案!
免费试用游戏安全保护, 对接专业技术服务!
在日常对接中,我们发现了一个误区:以为游戏包做了代码混淆和资源加密就安全了。答案为否,游戏上线后仍可能出现外挂与破解问题。
代码混淆、资源加密可以提高静态层面的逆向分析难度,但一些外挂实现并不依赖于此。比如,在游戏运行过程中,通过定位游戏内存、调快游戏时间、在函数返回前替换结果等手段,依旧可以实现外挂效果。
因此,在游戏运行时,我们需要围绕运行环境检测、进程与函数监控、客户端完整性校验和通信数据校验等维度开展对抗。
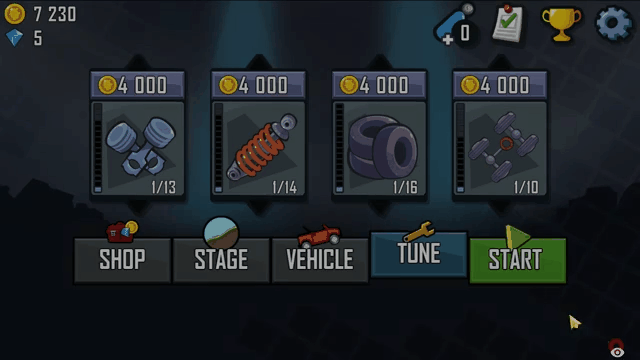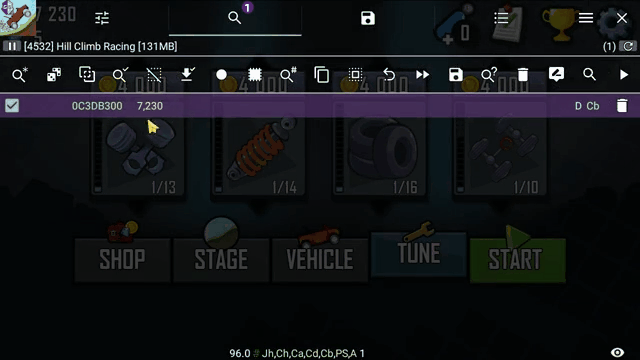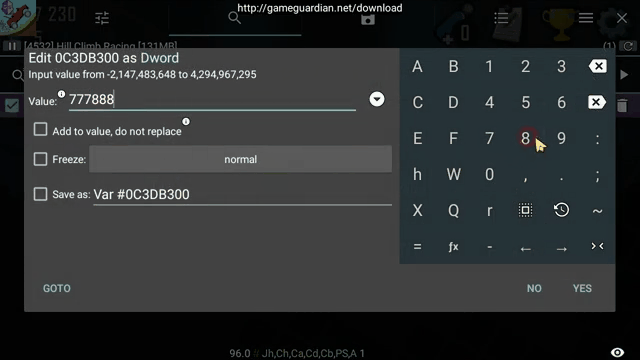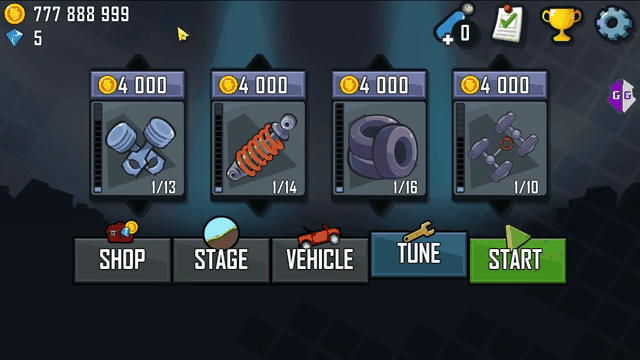
内存修改是最常见的外挂手段,通常由修改器操作完成。如市面上常见的GameGuardian、iGameGuardian、iMemEditor 等修改器,可搜索游戏进程,定位攻击力、血量、金币和技能冷却关键内存,再进行修改或锁定。
而变速可通过修改 gettimeofday、clock_gettime 等时间函数,或修改 UnityEngine.Time.timeScale 实现。变速类外挂可以放慢游戏来降低操作难度,或通过加速来改变战斗和资源获取效率。
检测这类外挂时,不能只看数值有没有越界。关键数据的变化频率、角色移动距离、攻击间隔和资源增长过程都要检查,时间相关玩法还应比对不同时间源。
注入类外挂会将外挂模块放进游戏进程。Android 上常见 SO、ptrace、Zygote 注入,也可能借助 Xposed、LSPosed 框架实现;越狱 iOS 设备上则可能注入 dylib。
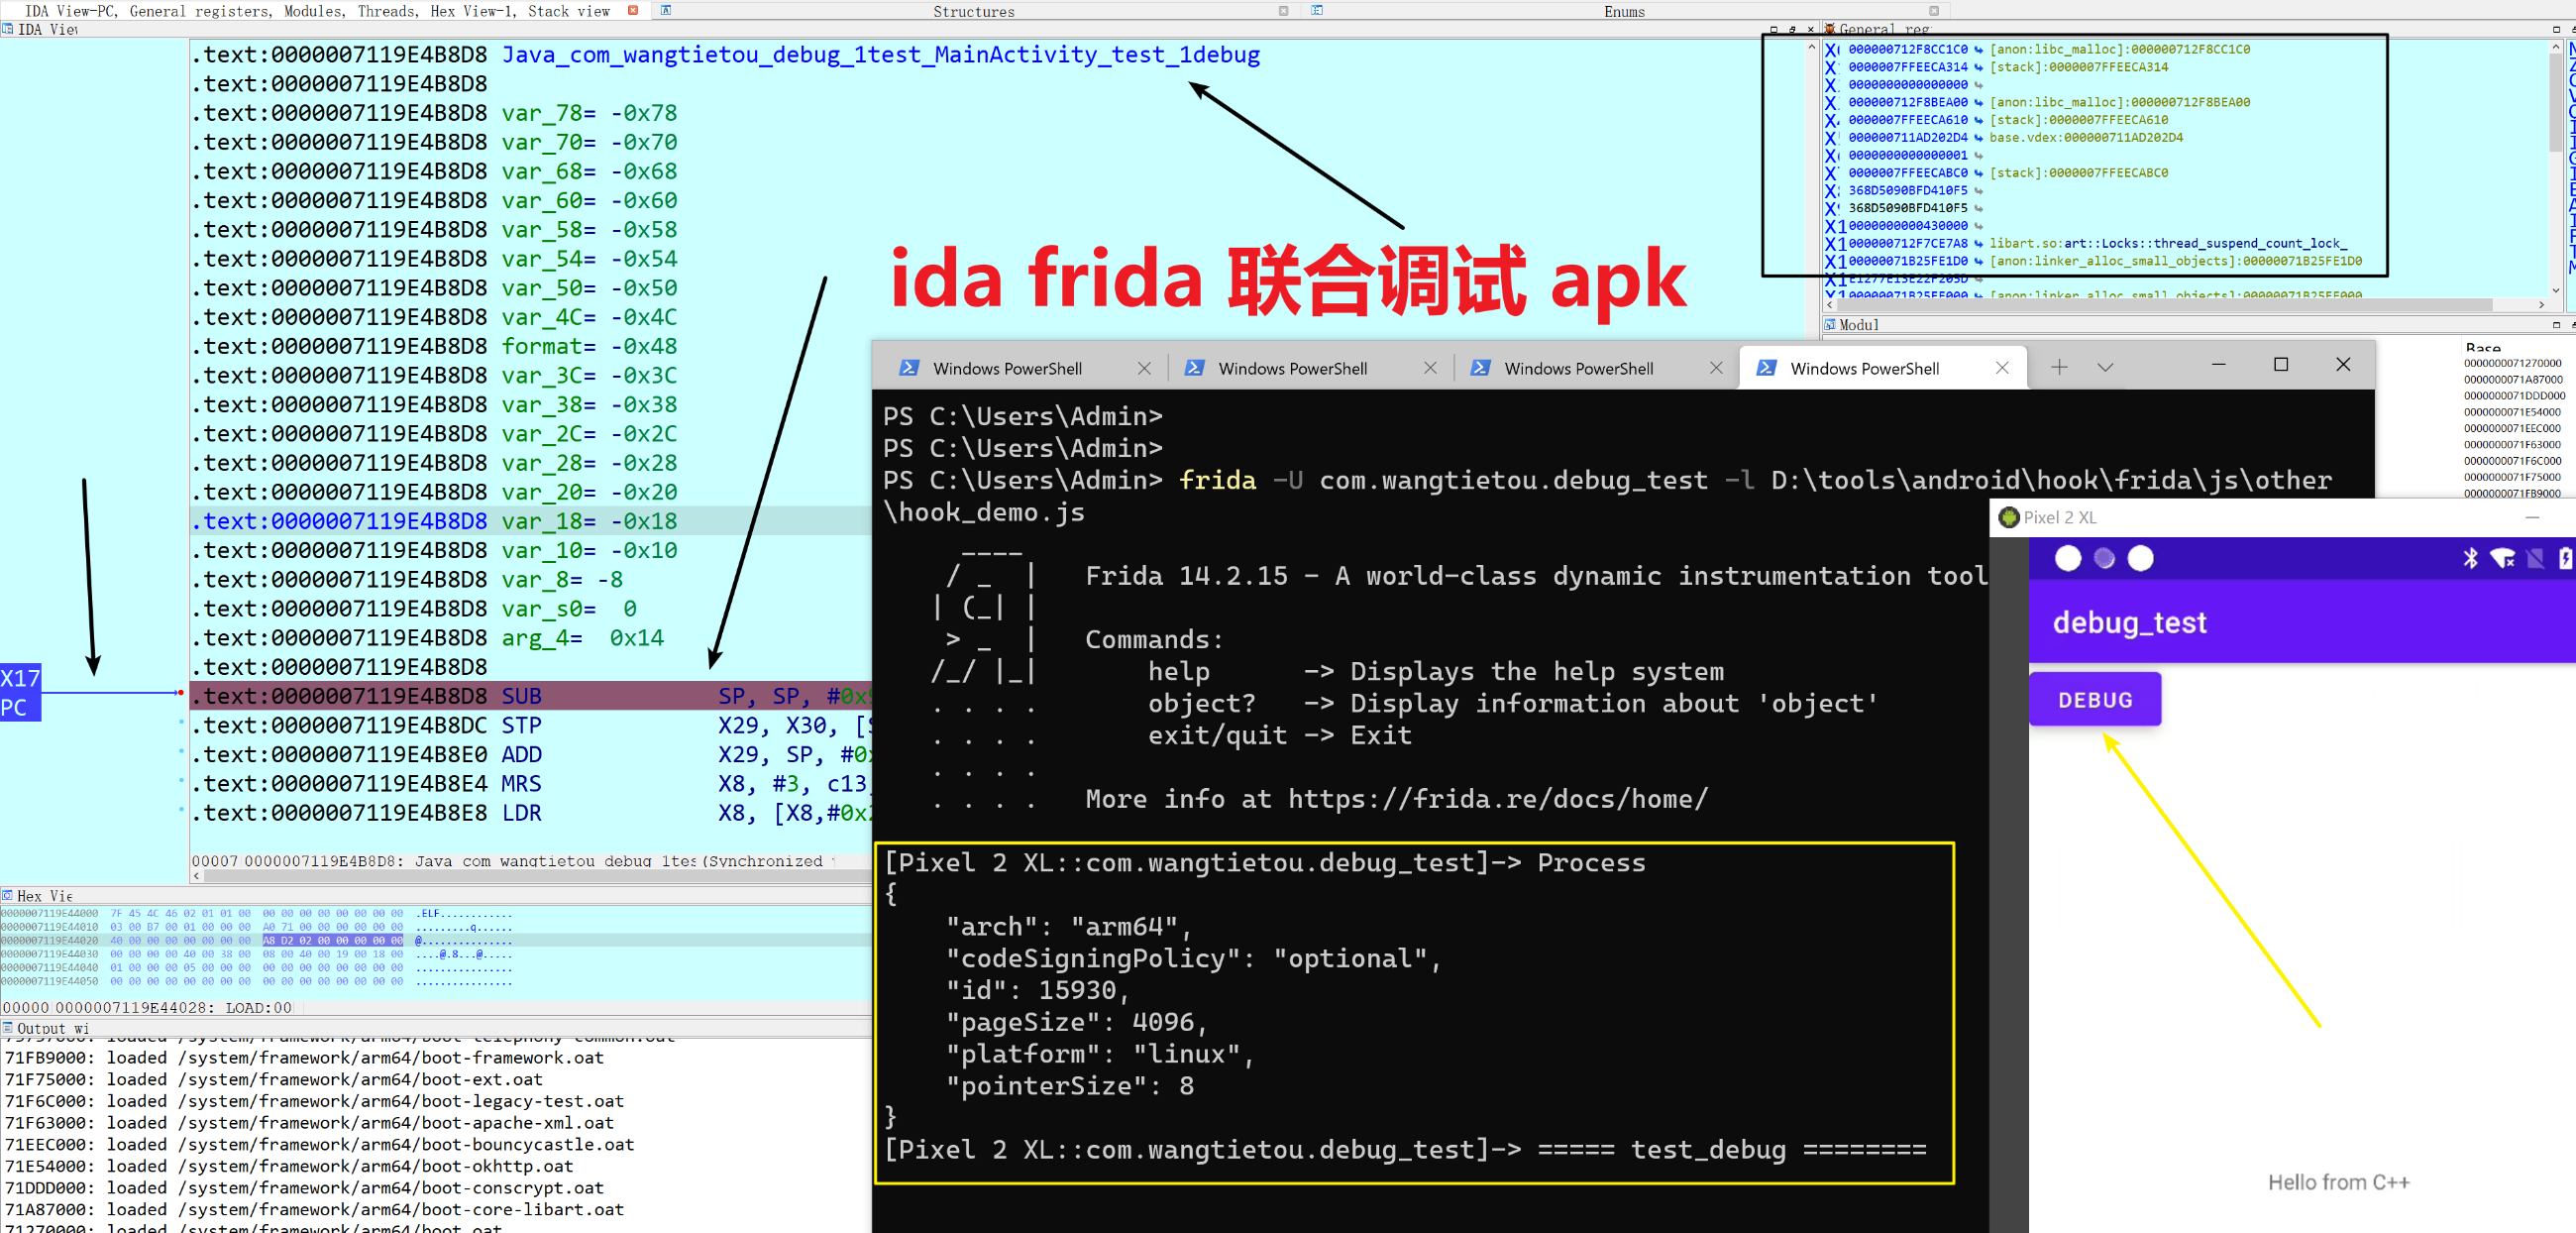
注入负责把代码送进进程,Hook 再接管原有函数。伤害计算、技能释放和坐标更新等函数被 Hook 后,参数、返回值或执行流程都可能改变。常见的注入工具如:Frida, 同时支持 Java 层和 Native 层 Hook,也可能通过 Frida Gadget 嵌入客户端。
但Frida 检测如果只查默认端口、进程名或固定字符串,容易被改名版本绕过。游戏 Hook 检测还要关注已加载模块、异常可执行内存和关键函数,并覆盖 Java 层与 Native 层。
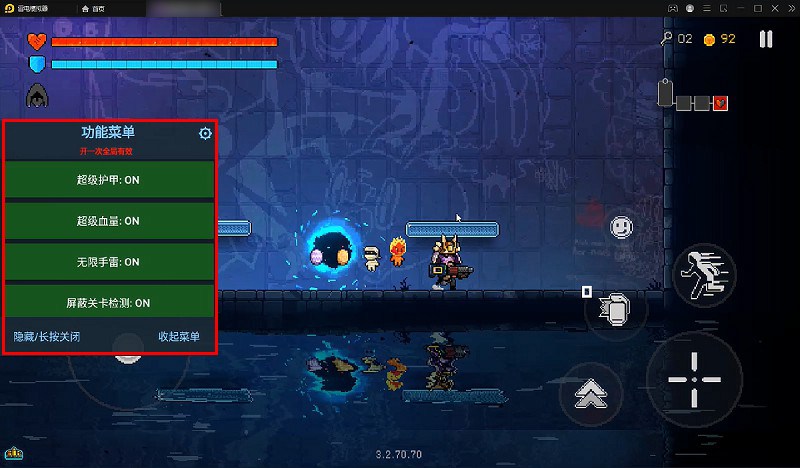
破解版通常由静态分析和动态调试配合制作。破解者修改客户端代码,重新签名和打包,再加入外挂菜单。除数值修改外,常见功能还包括去广告、内购破解和解锁付费内容。
这类客户端需要检查应用签名、版本、渠道信息,以及 DEX、SO、dylib 等关键文件。游戏启动后还要复查已加载模块,防止安装包校验通过后再植入代码。服务端也应限制可接入的版本和渠道。
封包外挂会抓取客户端与服务器之间的通信数据,再修改或重放请求。攻击力、生命值、胜负结果和奖励结算都可能成为修改目标。
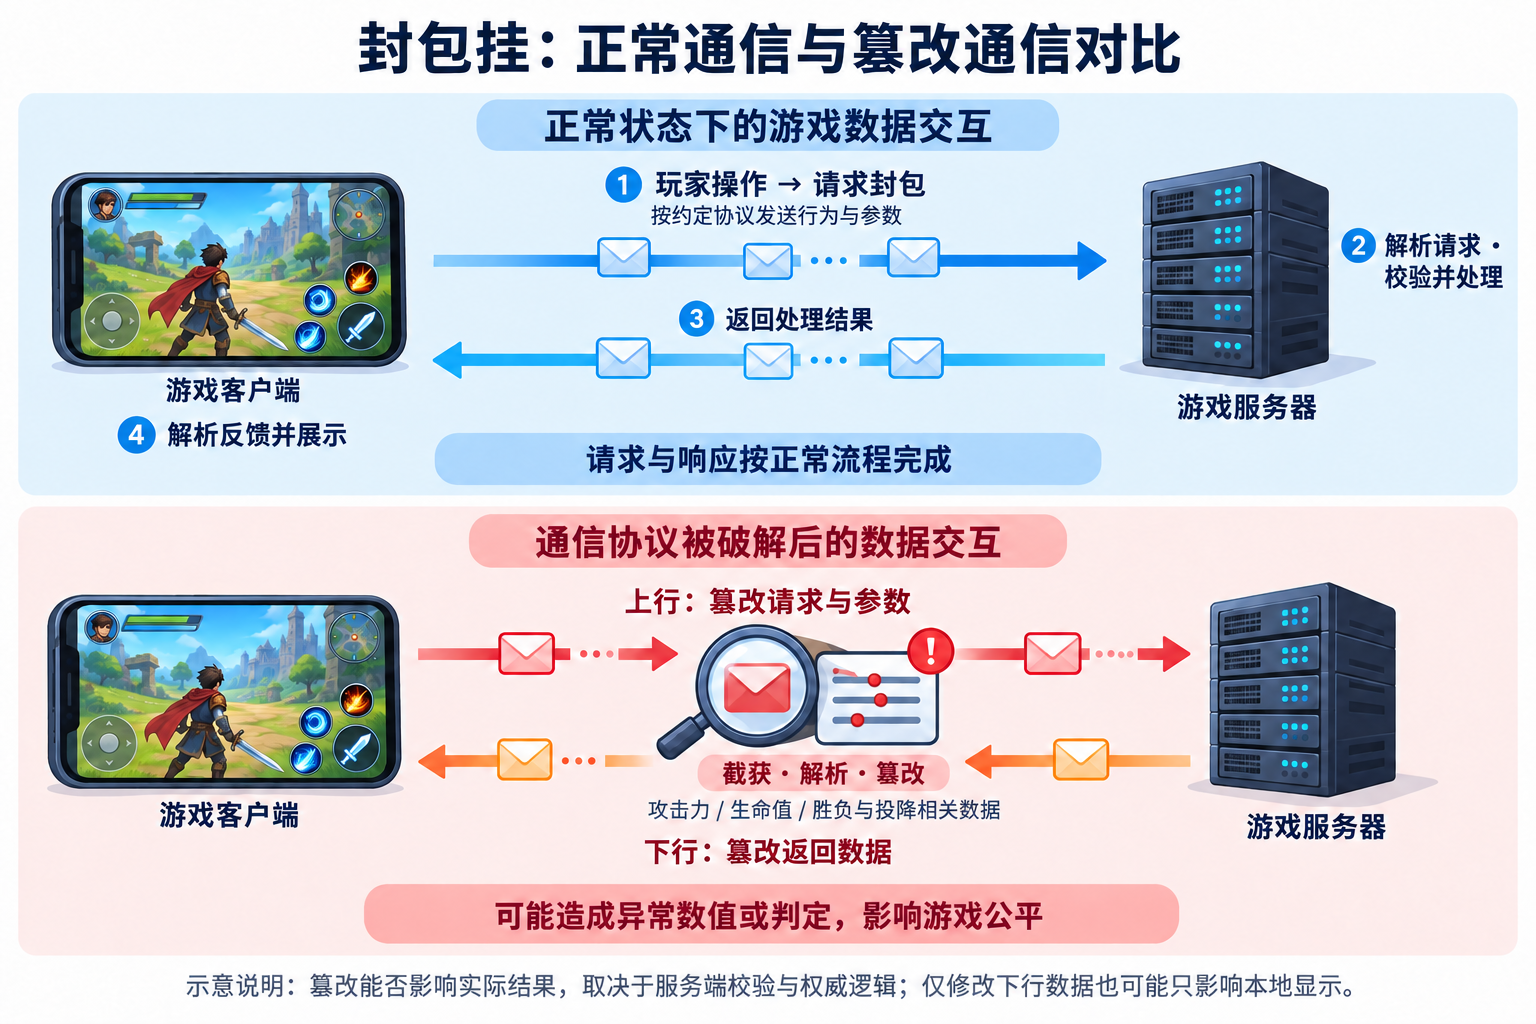
通信协议加密可以提高分析难度,但客户端被注入后,外挂仍可能在加密前或解密后 Hook 函数。封包检测还要检查时间戳、序列号、重放特征和参数关系。支付、奖励、排行榜和战斗结算等结果,应由服务端计算或复核。
实际攻击中,几类手段经常同时出现。一个破解版可能带有注入模块、Hook 功能和封包修改;修改器也可能配合变速或自动化脚本使用。如果只检测某个工具名称,那外挂更换特征后就可能绕开检测。
FairGuard 游戏加固会结合平台、引擎和玩法配置运行时保护。游戏运行期间,通过关键内存保护、变速检测、反调试、反注入、可疑模块识别和游戏 Hook 检测判断进程是否受到干预;签名与文件完整性校验用于识别重打包,通信保护与服务端复核用于降低封包修改风险。
发现异常后,可根据风险程度选择记录、二次校验、限制结算或阻断。综合内存、进程、客户端和通信信号,可以减少单一特征误判,也便于研发定位外挂改动的位置。
丨结语
FairGuard作为专注于游戏安全领域的第三方服务商,致力于帮助游戏公司解决外挂和破解问题,为游戏提供深度一体化的加密保护方案。
开发团队深耕技术,研发了无导入函数SO加壳、无API签名校验、三端通用的Unity Assetbundle资源加密方案等多项业界独家技术。
目前产品已经被FunPlus、三七互娱、游族、心动网络、恺英网络等多家头部公司采用,接入600+款热门游戏。
产品咨询联系方式:
QQ:2079128588
微信:fairguard01

免费试用游戏安全保护, 对接专业技术服务!