即刻体验FairGuard加固方案!
免费试用游戏安全保护, 对接专业技术服务!
游戏上线前,功能、兼容性、性能和支付通常都有明确的测试流程,但游戏安全检查往往分散在客户端、服务端、测试和发布等不同环节。
游戏能够正常运行,并不代表关键代码不容易被逆向分析;AssetBundle 等资源能够正常热更新,也不代表更新后的资源仍处于保护范围;客户端上传的数据格式正确,也不意味着服务端可以直接信任。
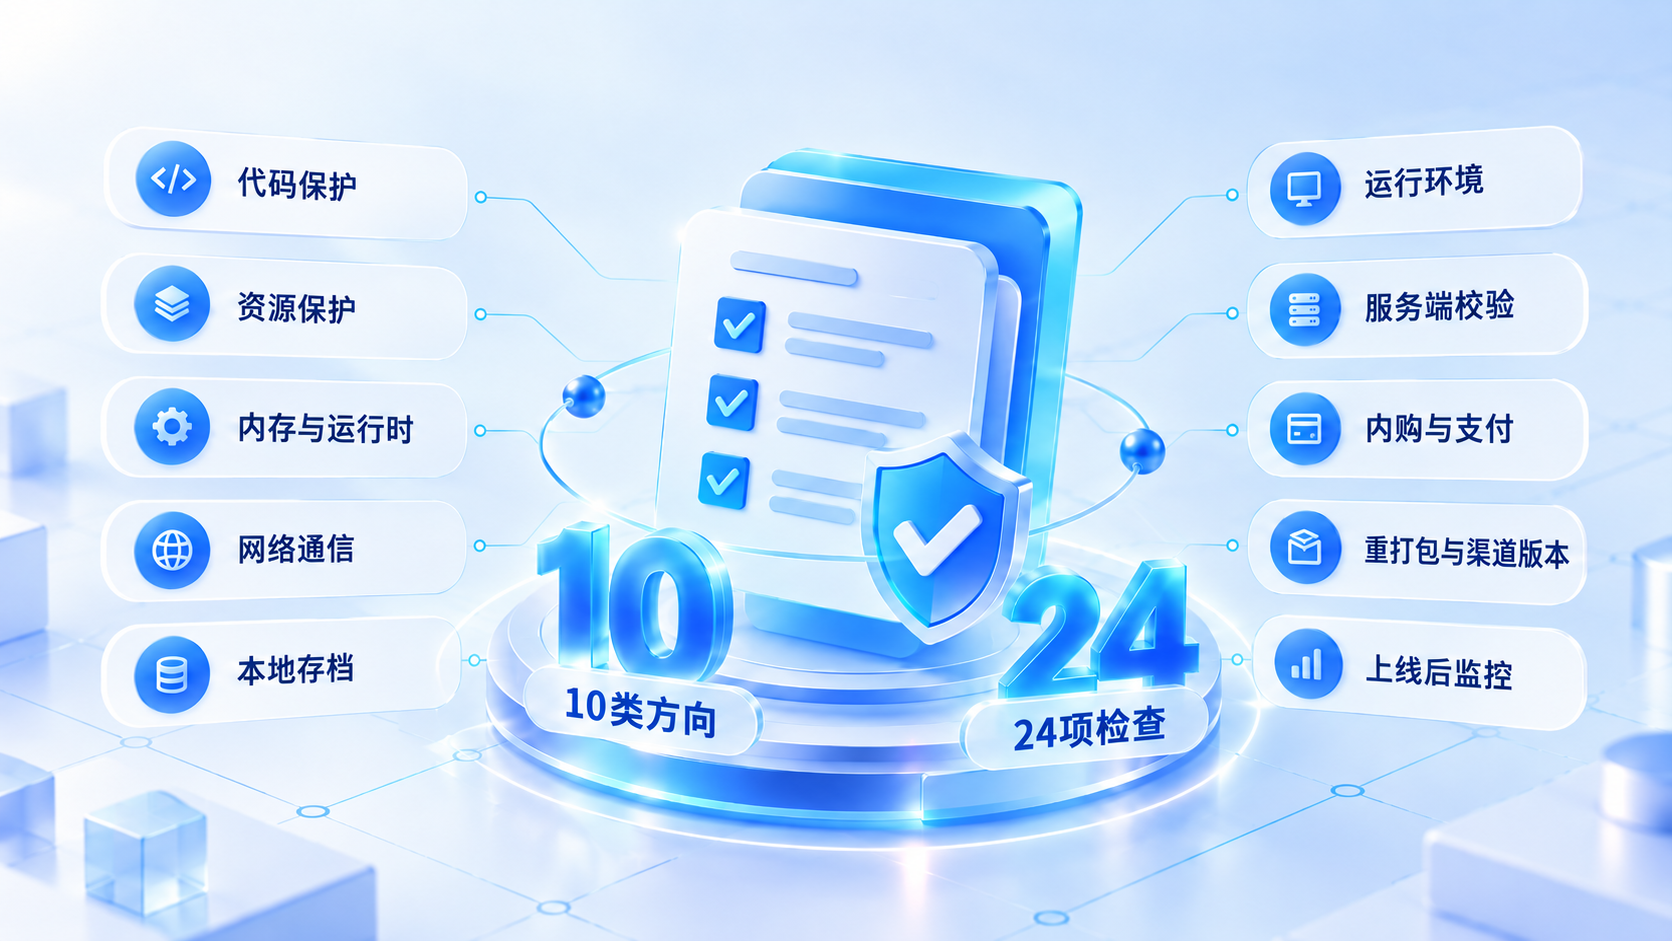
为了帮助游戏研发团队在版本上线前快速排查容易遗漏的风险,FairGuard 将常见游戏安全问题整理为 10 类、24 项检查方向,覆盖代码、资源、运行时、网络通信、本地存档、服务端校验和上线后安全运营等环节。
代码保护:检查关键业务函数、符号、字符串是否容易暴露,以及 Unity IL2CPP 项目中 Native 代码与 metadata 是否容易重新建立关联。
资源保护:关注 AssetBundle、配置表、Lua 脚本、图片等游戏资源是否能够被直接提取,以及热更新后的资源是否继续受到保护。
内存与运行时安全:检查血量、金币、速度等关键运行时数据是否容易被修改,同时关注调试、Hook、非法注入和完整性风险。
网络通信安全:HTTPS 可以保护传输链路,但不能证明客户端本身可信。关键请求还应关注篡改、重放和重复提交等问题。
本地存档安全:检查本地关键数据是否容易修改,并关注存档复制、回滚以及状态完整性问题。
运行环境检测:根据游戏实际场景评估 Root、越狱、模拟器、多开、云手机、异常进程和模块等运行环境风险。
服务端校验:奖励、货币、战斗结果等关键业务结果不应只依赖客户端上报,服务端需要结合状态、上下文和业务逻辑进行校验。
内购与支付安全:支付结果应由服务端进行可信验证,同时关注重复订单、异常回调、支付重放和状态不同步。
重打包与渠道版本安全:检查 APK / IPA 被修改、重签名或重新打包后的识别能力,同时确认不同渠道构建版本的安全配置是否一致。
上线后监控与应急响应:游戏安全不是上线前一次性完成的工作。新版本、新玩法以及新的外挂和逆向工具,都可能带来新的风险,需要持续关注异常客户端、破解包和异常行为。
上线前的安全检查,不只是确认“有没有接入游戏加固或反外挂产品”,更重要的是回答几个问题:
● 攻击者能够看到哪些代码和资源?
● 客户端中的关键数据能否被修改?
● 修改后的结果能否继续被游戏和服务端接受?
● 奖励、支付、战斗结果等关键业务是否存在可信校验依据?
● 游戏更新、热更新和多渠道构建后,原有安全能力是否仍然有效?
不同游戏平台、游戏引擎、玩法和联网架构面对的风险不同,因此不存在一套完全通用的保护配置。这份指南更适合作为游戏上线安全自查框架,帮助团队在发版前快速发现可能遗漏的代码保护、资源加密、内存修改、运行时检测、服务端校验和重打包等问题。
完整版《游戏上线安全自查指南》进一步整理了 10 类 24 项安全问题,并对每一项补充:
为什么需要关注;
风险通常出现在哪里;
上线前应该重点检查什么。
适合游戏研发、测试和安全人员在版本上线前快速查阅,也可以作为后续排查外挂、破解和异常数据问题时的参考资料。
(* 因篇幅有限,本文仅放出部分内容,完整版报告「点击此处」查看获取。)
免费试用游戏安全保护, 对接专业技术服务!