即刻体验FairGuard加固方案!
免费试用游戏安全保护, 对接专业技术服务!
提到 Unity 游戏安全,很多团队首先想到的是 AssetBundle 资源加密。方向没有问题,但如果只做资源加密,并不能完整的保护游戏。代码逻辑和游戏运行过程中仍存在多种安全风险需要厂商关注。
一款 Unity 游戏从构建到上线,会经过代码编译、资源打包、版本分发和客户端运行等环节。攻击也会沿着这些环节展开,如:分析 IL2CPP 与 global-metadata.dat,提取 AssetBundle 中的模型和配置,或者在游戏运行后修改内存、注入代码。
几类安全风险发生的环节不同,保护方式自然也不同。想要更完整地保护 Unity 游戏,需要分别关注代码、资源和运行时三个层面的安全问题。
在移动端 Unity 项目中,IL2CPP 是较为常见的构建方式。项目的 C# 代码会转换为 C++,再编译为 Native 二进制。相比直接保留 Mono 程序集,分析门槛有所提高,但仍存在安全风险。
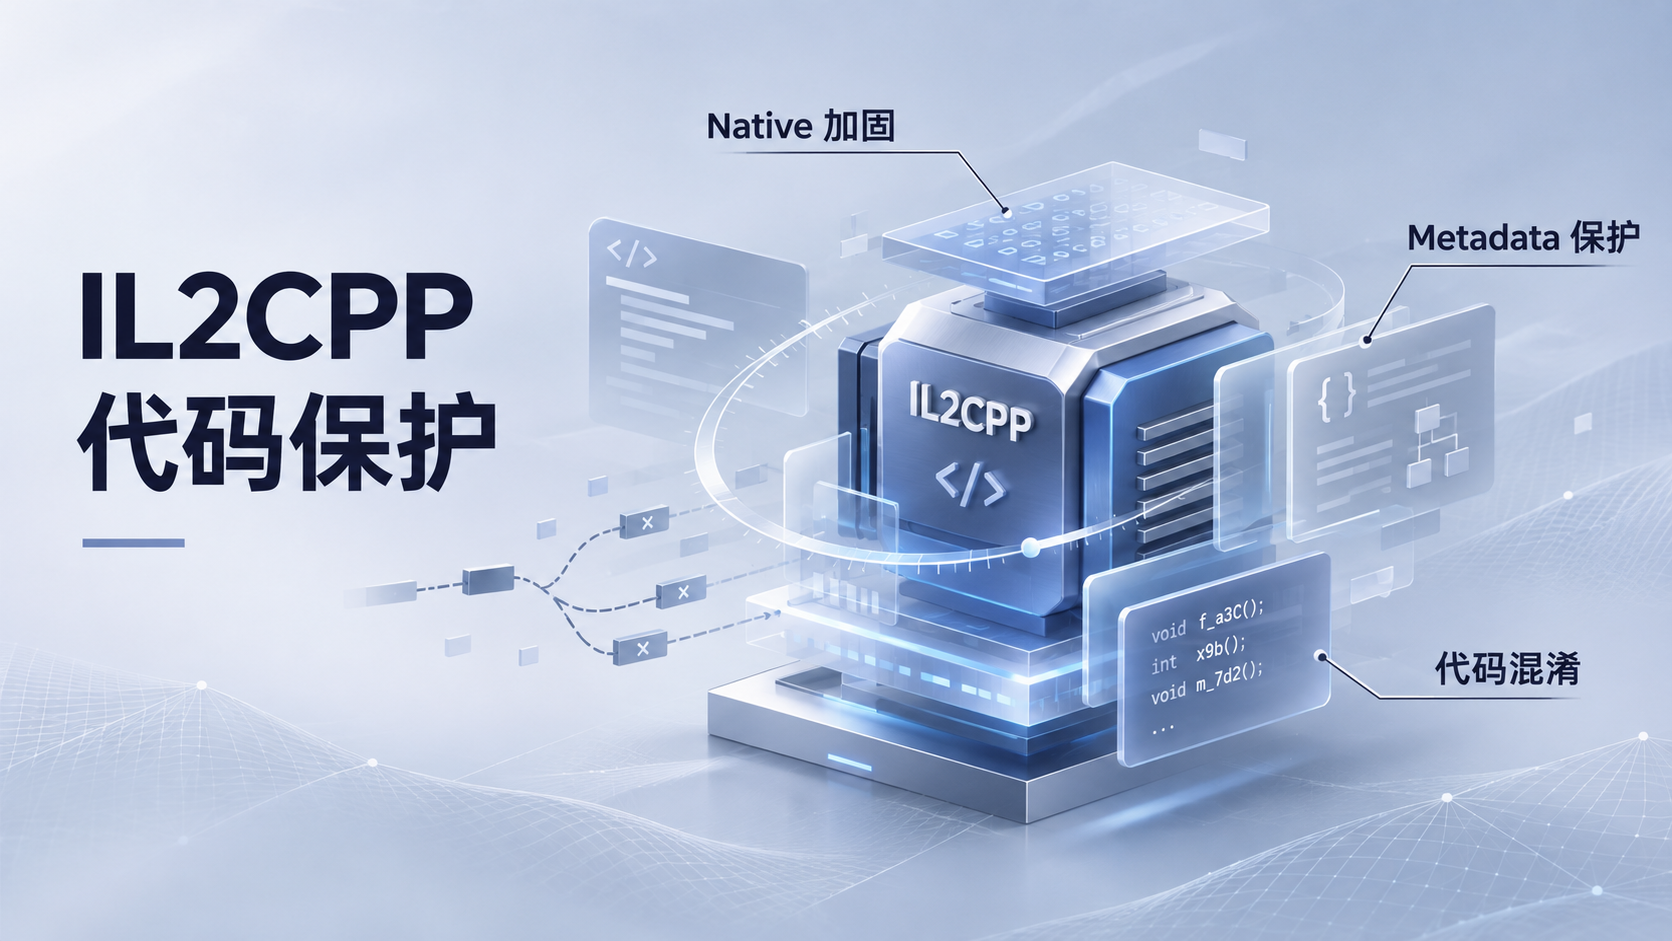
包内的global-metadata.dat 中仍保存着类型、方法、字段和字符串等信息。分析者可将 metadata 与 Native 二进制对应起来,尝试还原类结构和调用关系,进而定位战斗计算、奖励发放、购买校验及安全检测等逻辑,为后续修改游戏功能或绕过检测提供线索。
针对这类风险,FairGuard 可对原生模块、IL2CPP 代码和 global-metadata.dat 进行加密保护,并结合代码混淆、字符串加密等能力,减少可被直接利用的结构和语义信息,提高分析成本与门槛。
AssetBundle 是 Unity 项目常用的资源封装形式,承载了美术、音频、动画和配置等重要数据。部分资源会随安装包发布,也有不少项目将其放在远端,由客户端按版本下载。
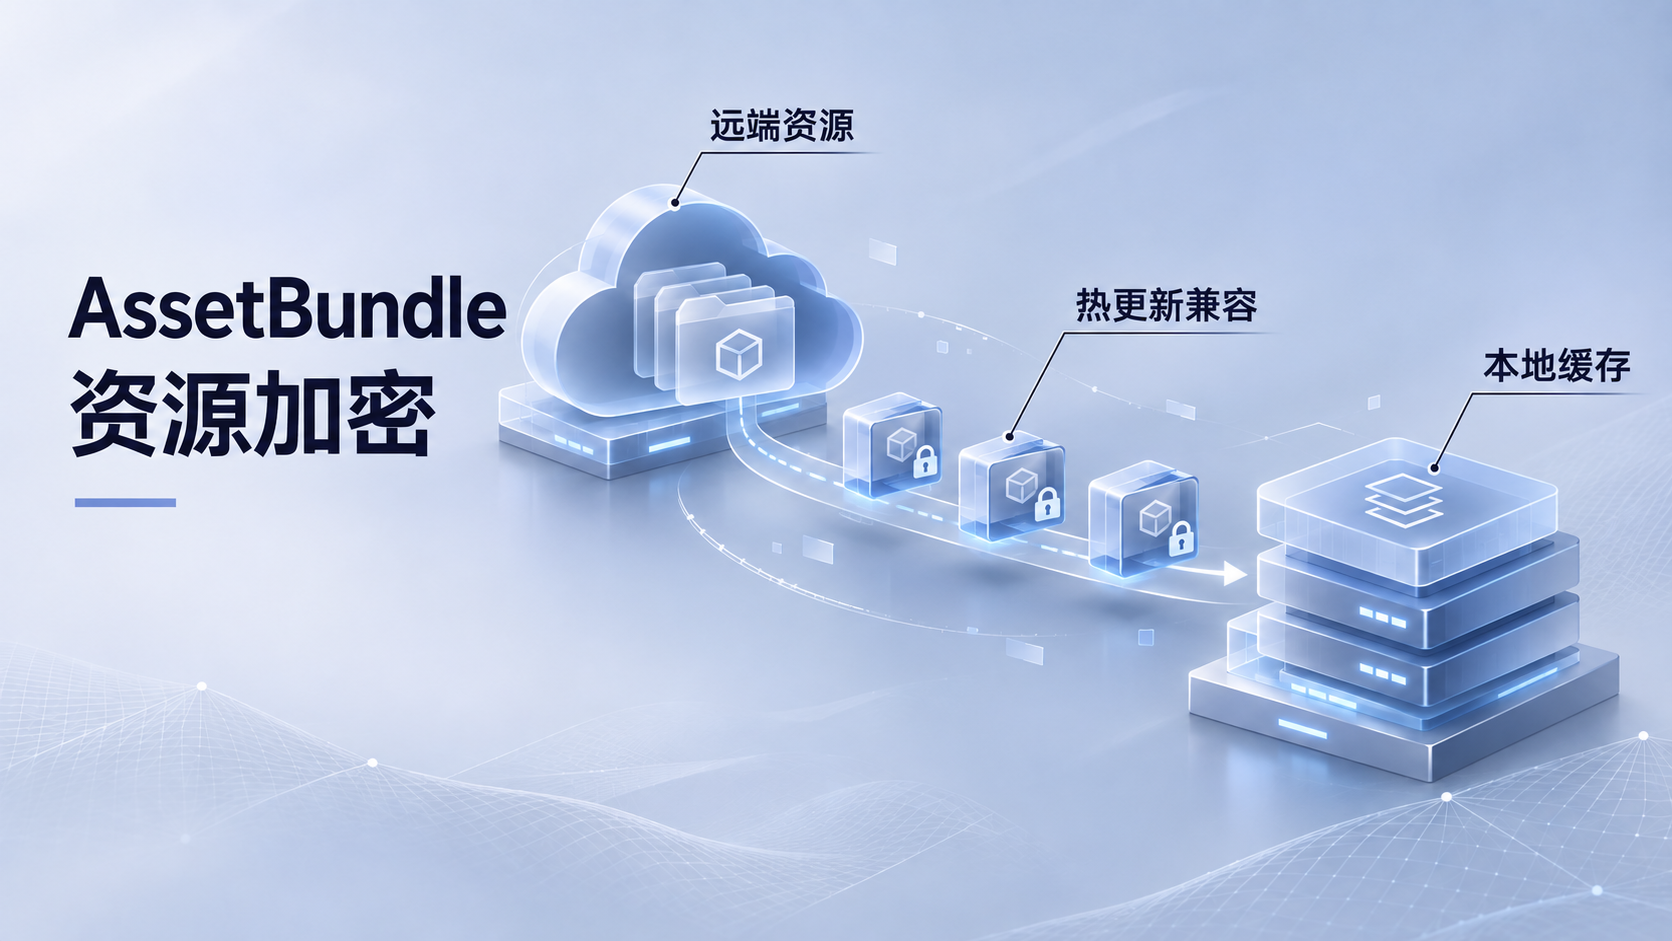
因此,资源保护不能只处理安装包内的文件。远端 AssetBundle、更新后的新资源和下载到本地的缓存,都可能被复制和分析。加密方案还要适配版本检查、资源下载、缓存及加载流程,否则每次更新都可能增加额外的处理和维护工作。
FairGuard 支持 Unity AssetBundle 资源加密,并支持热更新场景。在不改变正常资源更新需求的前提下,对发布和下载后的资源进行保护。同时,方案兼顾了加密强度与性能消耗,加密不会给游戏带来性能负担,在启动时长与内存消耗等维度数据均无明显感知。
代码和资源经过保护后,攻击者仍可能在游戏运行期间修改血量、坐标等关键内存数据,或利用调试、Hook 或注入手段实现外挂功能。
而虚拟机、虚拟框架和云手机等环境,也可能被用于多开、脚本控制或批量作弊。仅依赖固定进程名、端口或黑名单进行判断,很容易被修改后的工具绕过。
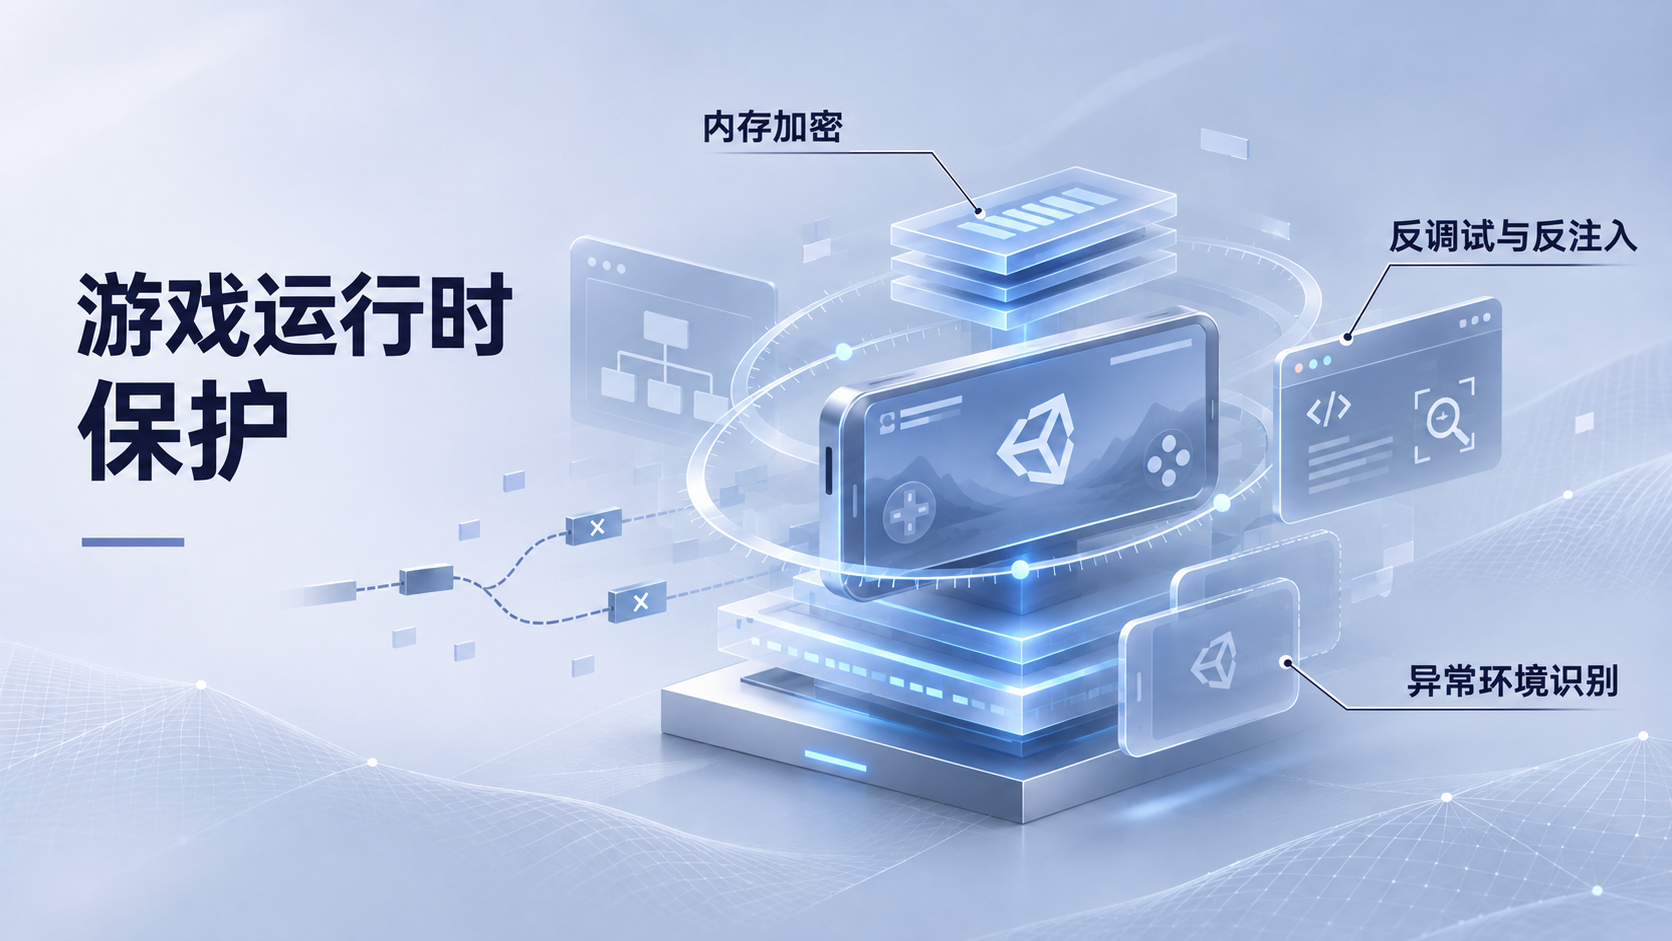
FairGuard 可根据游戏面临的风险,提供内存加密、反调试、反注入、Hook 检测、包体完整性校验及异常运行环境识别等能力,从运行环境、进程、内存和程序行为等多个维度持续识别异常。
FairGuard 围绕 Unity 构建产物、AssetBundle 资源链路和游戏运行环境提供分层保护。接入前,会结合 Unity 版本、构建方式、目标平台、AssetBundle 热更新流程及可能的安全问题,梳理项目的主要风险,确定保护模块和接入范围。
明确后,FairGuard各项能力会覆盖游戏代码、资源和运行时三个层面。代码保护提高核心逻辑的定位与还原难度;资源保护覆盖随包发布、远端更新及本地缓存中的 AssetBundle;游戏启动后,运行时保护继续识别内存修改、调试、Hook、注入及异常运行环境。当某个环节受到攻击时,其他层仍能继续增加分析、篡改和作弊的难度。
完成接入后,FairGuard 会围绕游戏启动、资源加载、热更新和主要玩法进行兼容性、稳定性与性能验证。相关能力适用于新游上线、重大版本更新,也可用于资源泄露或外挂问题出现后的安全补强。项目可根据实际风险组合所需模块,减少只处理单一问题留下的安全缺口。
丨结语
FairGuard作为专注于游戏安全领域的第三方服务商,致力于帮助游戏公司解决外挂和破解问题,为游戏提供深度一体化的加密保护方案。
开发团队深耕技术,研发了无导入函数SO加壳、无API签名校验、三端通用的Unity Assetbundle资源加密方案等多项业界独家技术。
目前产品已经被FunPlus、三七互娱、游族、心动网络、恺英网络等多家头部公司采用,接入600+款热门游戏。
产品咨询联系方式:
QQ:2079128588
微信:fairguard01

免费试用游戏安全保护, 对接专业技术服务!